Pregunta 6 · Administración y gestión de organizaciones UOC 2023
Tema: Datos, gestión de riesgos y continuidad de negocio (INCIBE) · Del examen Examen febrero 2023 (2023)
Enunciado
Pregunta 6 (1 punto). Evaluación y tratamiento de riesgos de la información
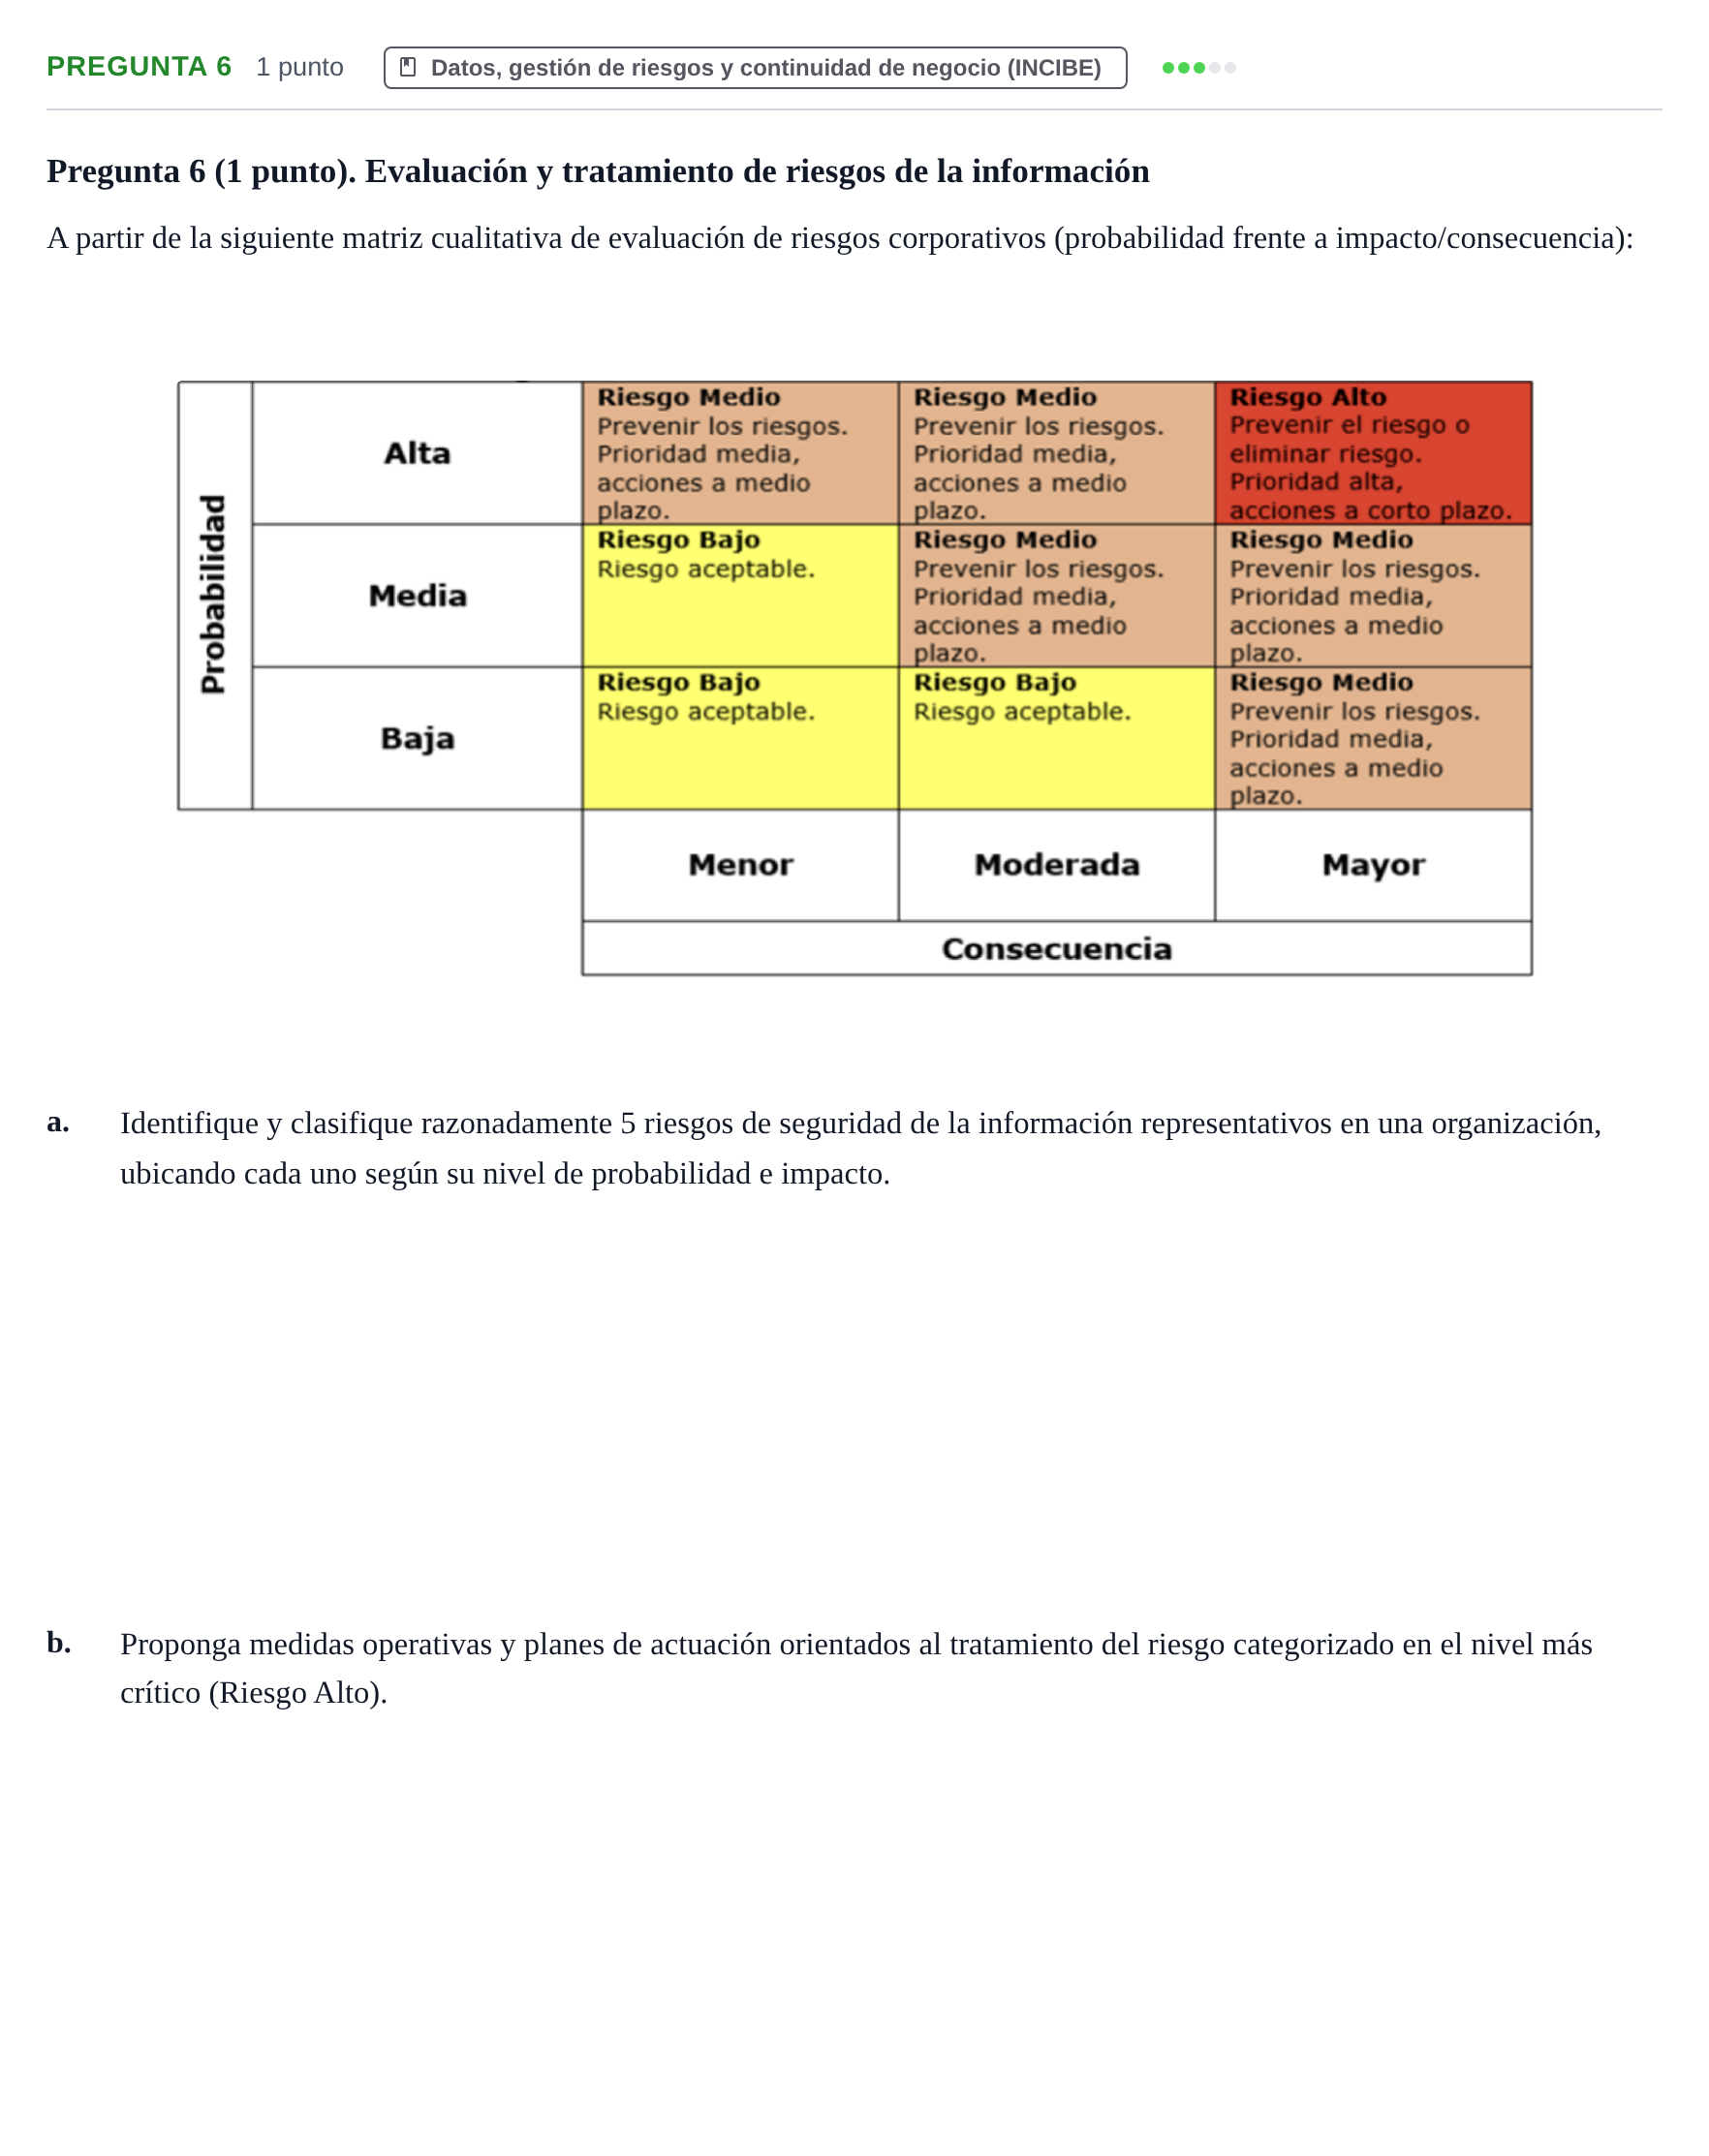
A partir de la siguiente matriz cualitativa de evaluación de riesgos corporativos (probabilidad frente a impacto/consecuencia):
a.
Identifique y clasifique razonadamente 5 riesgos de seguridad de la información representativos en una organización, ubicando cada uno según su nivel de probabilidad e impacto.
b.
Proponga medidas operativas y planes de actuación orientados al tratamiento del riesgo categorizado en el nivel más crítico (Riesgo Alto).
Solución
Según los criterios oficiales de corrección
a. Identifique y clasifique razonadamente 5 riesgos de seguridad de la información representativos en una organización, ubicando cada uno según su nivel de probabilidad e impacto.
Solución: 1. Desconocimiento por parte del personal de la normativa vigente de protección de datos (RGPD): Probabilidad Alta × Consecuencia Menor → Riesgo Medio. 2. Falta de actualización de parches y firmware en el cortafuegos (firewall) del servidor central: Probabilidad Alta × Consecuencia Moderada → Riesgo Medio. 3. Incumplimiento puntual de las políticas internas de contraseñas y seguridad de la información: Probabilidad Alta × Consecuencia Menor → Riesgo Medio. 4. Carencia de un protocolo restrictivo y periódico de control de accesos al sistema ERP: Probabilidad Alta × Consecuencia Menor → Riesgo Medio. 5. Inexistencia o periodicidad insuficiente en la realización y testeo de copias de seguridad (backups): Probabilidad Alta × Consecuencia Mayor → Riesgo Alto.
b. Proponga medidas operativas y planes de actuación orientados al tratamiento del riesgo categorizado en el nivel más crítico (Riesgo Alto).
Solución: - Establecimiento de una política formal de respaldos: Implementar la regla 3-2-1 con copias diarias automatizadas, encriptadas y replicadas fuera de las instalaciones (nube y almacenamiento frío). - Auditorías periódicas y simulacros de recuperación: Verificar sistemáticamente la integridad de los datos restaurando entornos de prueba para medir tiempos de respuesta (RTO y RPO). - Sensibilización y formación continua del personal técnico y usuarios: Capacitar en buenas prácticas operativas frente a ataques de tipo ransomware que puedan comprometer los datos locales.
La explicación paso a paso, hecha con IA, es Premium. Premium
Resuélvelo aquí mismo: corrección automática, pistas y solución paso a paso.
‹ Pregunta 7 · Juny 2024 · Problema 7 · 2023 ›