Exercice 2 - Partie A · Bac Numérique et Sciences Informatiques Métropole 2 remplacement 2025
Thème : Architectures matérielles et systèmes d'exploitation · Tiré du sujet Métropole France 2 remplacement (2025)
Énoncé
Exercice 2 (6 points)
Cet exercice porte sur les systèmes d'exploitation ainsi que sur programmation et la programmation orientée objet.
Partie A
Partie A
1.
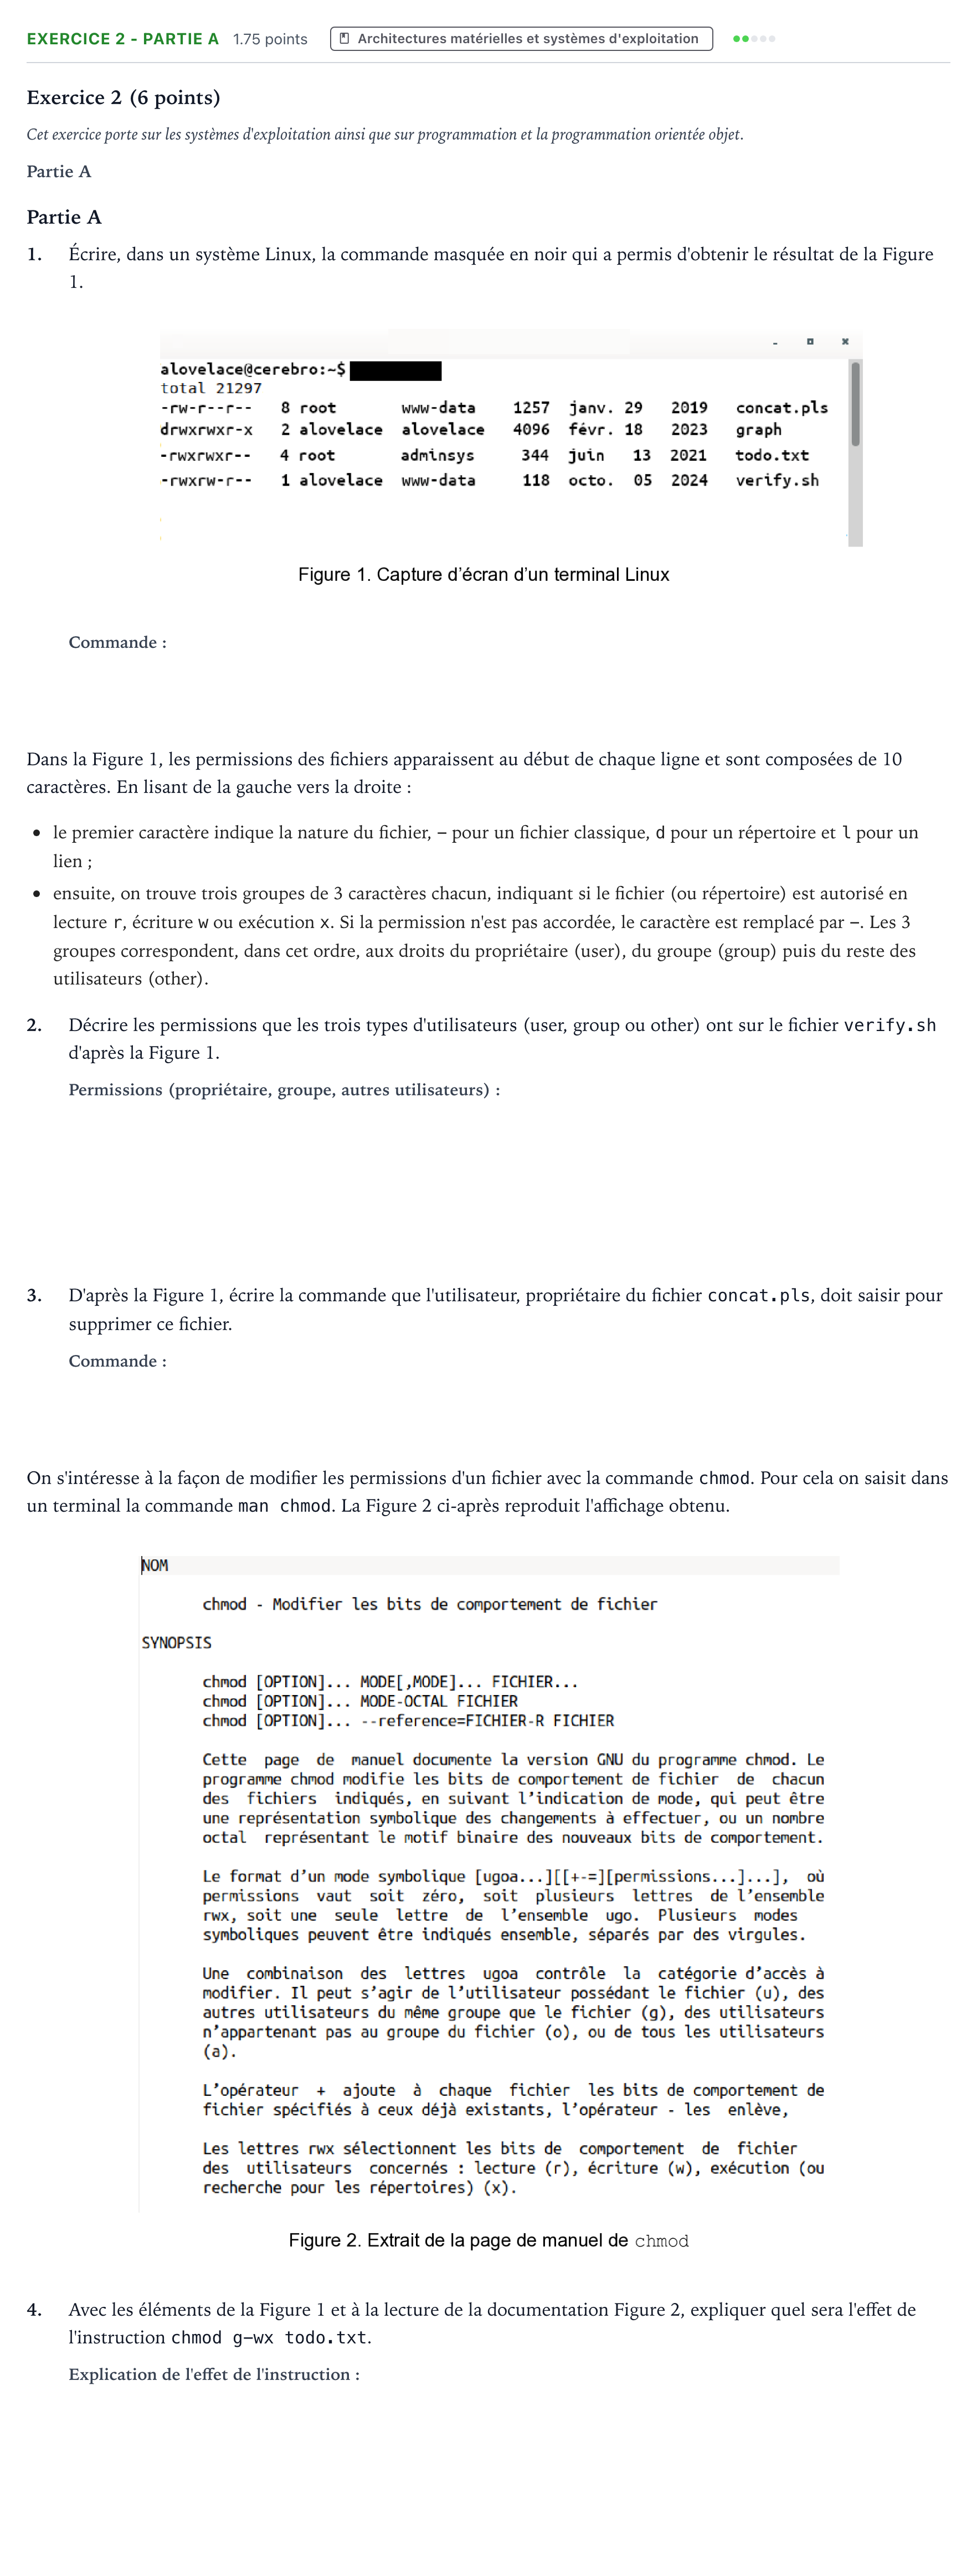
Écrire, dans un système Linux, la commande masquée en noir qui a permis d'obtenir le résultat de la Figure 1.
Dans la Figure 1, les permissions des fichiers apparaissent au début de chaque ligne et sont composées de 10 caractères. En lisant de la gauche vers la droite:
le premier caractère indique la nature du fichier, - pour un fichier classique, d pour un répertoire et l pour un lien;
ensuite, on trouve trois groupes de 3 caractères chacun, indiquant si le fichier (ou répertoire) est autorisé en lecture r, écriture w ou exécution x. Si la permission n'est pas accordée, le caractère est remplacé par -. Les 3 groupes correspondent, dans cet ordre, aux droits du propriétaire (user), du groupe (group) puis du reste des utilisateurs (other).
2.
Décrire les permissions que les trois types d'utilisateurs (user, group ou other) ont sur le fichier verify.sh d'après la Figure 1.
3.
D'après la Figure 1, écrire la commande que l'utilisateur, propriétaire du fichier concat.pls, doit saisir pour supprimer ce fichier.
On s'intéresse à la façon de modifier les permissions d'un fichier avec la commande chmod. Pour cela on saisit dans un terminal la commande man chmod. La Figure 2 ci-après reproduit l'affichage obtenu.
4.
Avec les éléments de la Figure 1 et à la lecture de la documentation Figure 2, expliquer quel sera l'effet de l'instruction chmod g-wx todo.txt.
Corrigé
Corrigé établi d’après les éléments de correction officiels
1. Écrire, dans un système Linux, la commande masquée en noir qui a permis d'obtenir le résultat de la Figure 1.
Réponse : ls -l / ls
2. Décrire les permissions que les trois types d'utilisateurs (user, group ou other) ont sur le fichier verify.sh d'après la Figure 1.
Réponse : -rwxrw-r-- signifie que le propriétaire peut lire, écrire/modifier et exécuter le fichier ; les membres du groupe peuvent lire et écrire/modifier ; les autres utilisateurs ne peuvent que le lire.
3. D'après la Figure 1, écrire la commande que l'utilisateur, propriétaire du fichier concat.pls, doit saisir pour supprimer ce fichier.
Réponse : rm concat.pls / rm
4. Avec les éléments de la Figure 1 et à la lecture de la documentation Figure 2, expliquer quel sera l'effet de l'instruction chmod g-wx todo.txt.
Réponse : chmod g-wx indique que les permissions en écriture et en exécution sont retirées aux membres du groupe adminsys.
L’explication pas à pas, faite avec l’IA, est réservée aux membres Premium. Premium
Résous-le ici : correction automatique, indices et corrigé détaillé.
Exercice 4 - Architecture de Von Neumann · Métropole 1 remplacement 2022 ›
Plus d’exercices d’Architectures matérielles et systèmes d'exploitation
- Exercice 4 - Architecture de Von Neumann · Métropole 1 remplacement 2022
- Exercice 3 - Partie A : Processus · Métropole Candidat libre 2021 (sujet 1)
- Exercice 2 - Systèmes d'exploitation · Métropole Candidat libre 2021 (sujet 2)
- Exercice 2 - Systèmes d'exploitation · Métropole 2021 (sujet 1)
- Exercice 4 · Métropole 2021 (sujet 2)