Exercice 3 - Sécurisation des communications · Bac Numérique et Sciences Informatiques Antilles-Guyane 2026 (jour 1)
Thème : Sécurisation des communications : chiffrement et HTTPS · Tiré du sujet Jour 1 (2026)
Énoncé
Exercice 3 (8 points)
Cet exercice porte sur les protocoles de routage, la sécurisation des communications et la programmation orientée objet.
Bob, un particulier, souhaite communiquer de façon sécurisée avec un serveur web qui héberge un site dont le nom de domaine est alice.fr.
Dans tout l'exercice, pour plus de simplicité d'écriture, on appelle Bob le navigateur et Alice le serveur web.
Partie A
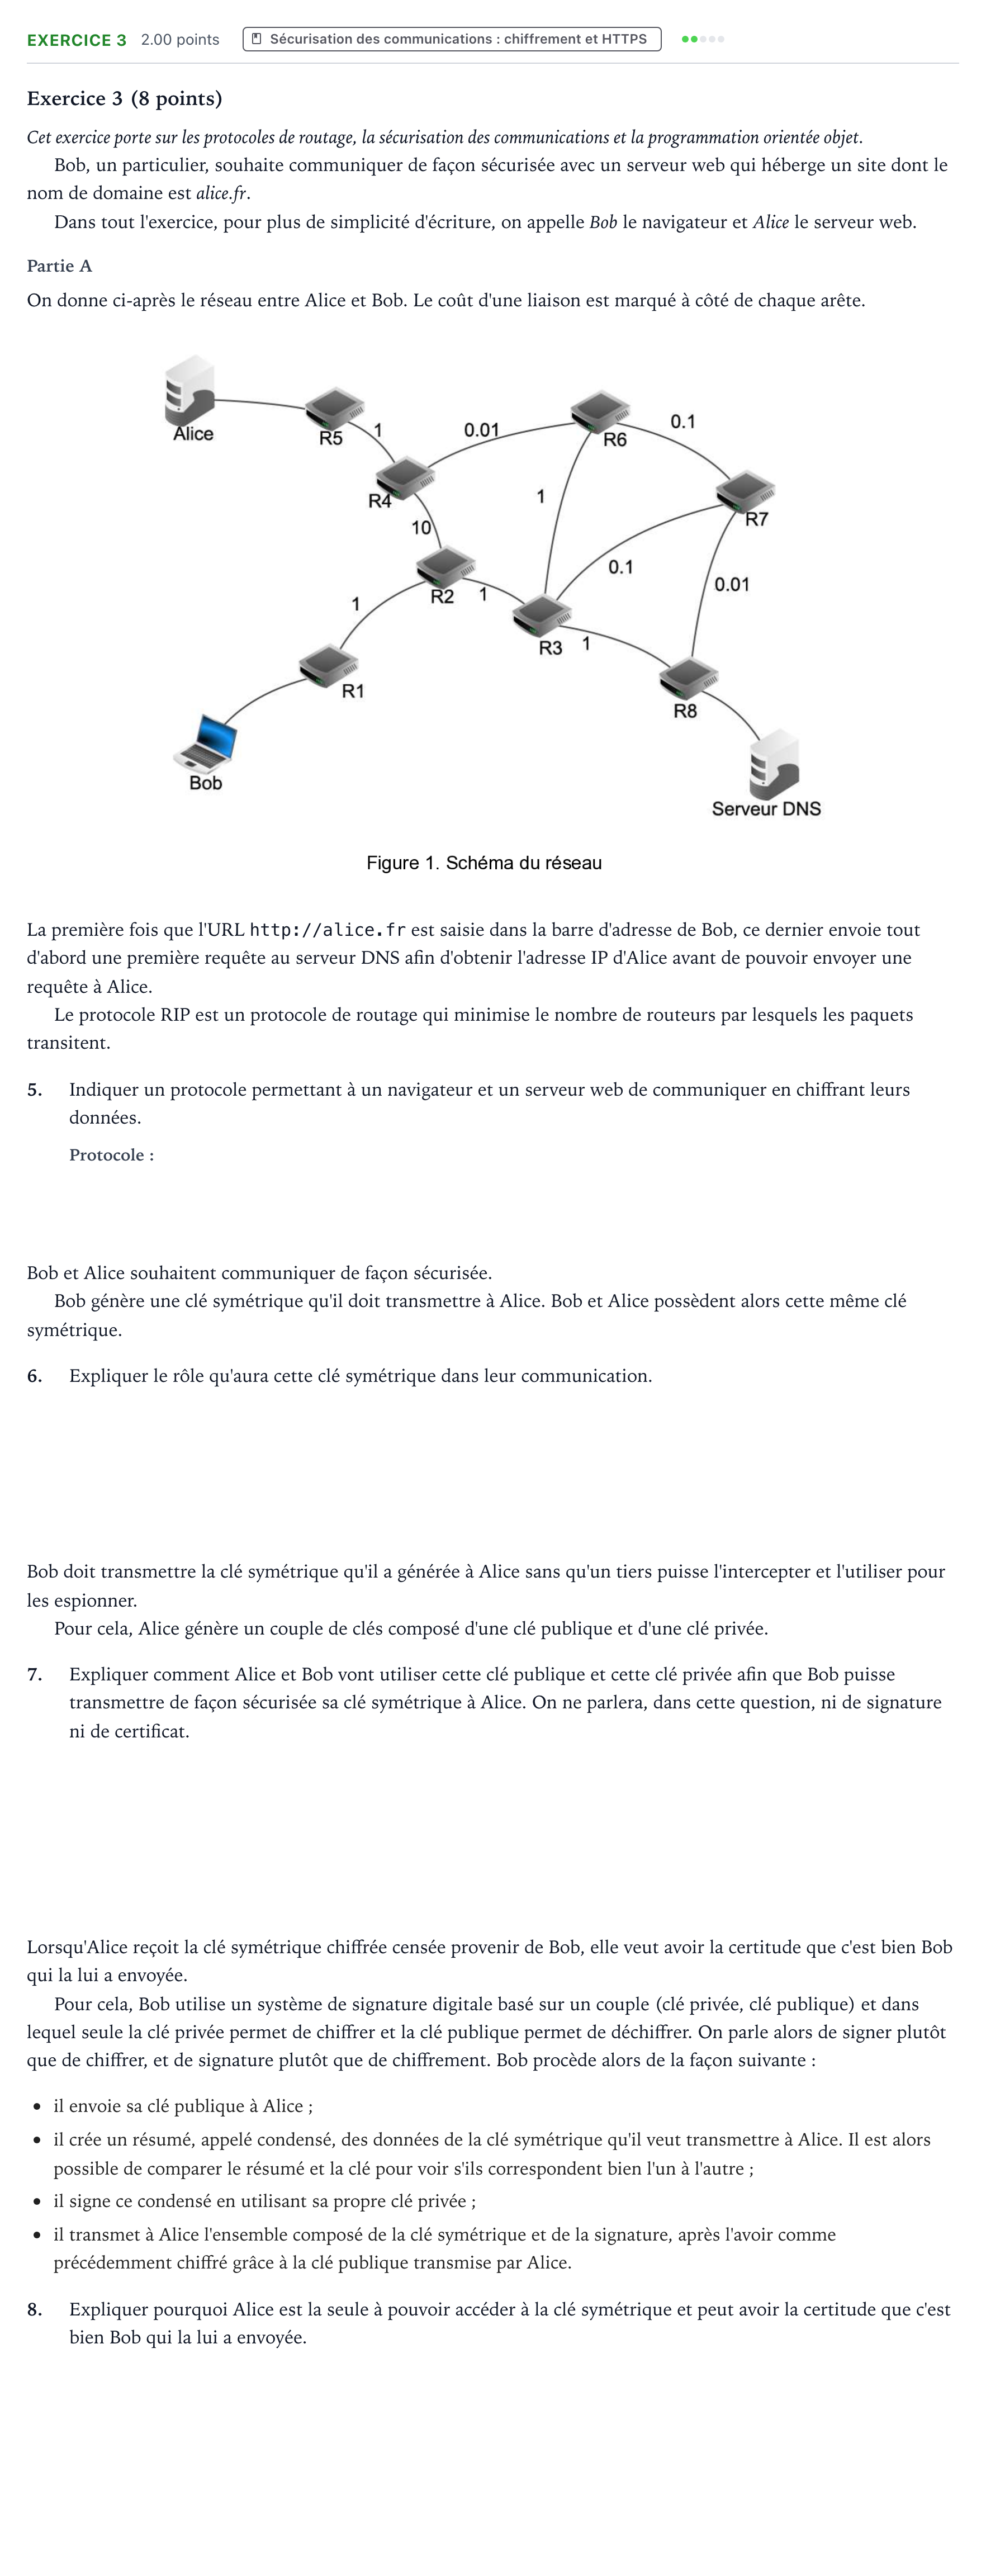
On donne ci-après le réseau entre Alice et Bob. Le coût d'une liaison est marqué à côté de chaque arête.
La première fois que l'URL http://alice.fr est saisie dans la barre d'adresse de Bob, ce dernier envoie tout d'abord une première requête au serveur DNS afin d'obtenir l'adresse IP d'Alice avant de pouvoir envoyer une requête à Alice.
Le protocole RIP est un protocole de routage qui minimise le nombre de routeurs par lesquels les paquets transitent.
5.
Indiquer un protocole permettant à un navigateur et un serveur web de communiquer en chiffrant leurs données.
Bob et Alice souhaitent communiquer de façon sécurisée.
Bob génère une clé symétrique qu'il doit transmettre à Alice. Bob et Alice possèdent alors cette même clé symétrique.
6.
Expliquer le rôle qu'aura cette clé symétrique dans leur communication.
Bob doit transmettre la clé symétrique qu'il a générée à Alice sans qu'un tiers puisse l'intercepter et l'utiliser pour les espionner.
Pour cela, Alice génère un couple de clés composé d'une clé publique et d'une clé privée.
7.
Expliquer comment Alice et Bob vont utiliser cette clé publique et cette clé privée afin que Bob puisse transmettre de façon sécurisée sa clé symétrique à Alice. On ne parlera, dans cette question, ni de signature ni de certificat.
Lorsqu'Alice reçoit la clé symétrique chiffrée censée provenir de Bob, elle veut avoir la certitude que c'est bien Bob qui la lui a envoyée.
Pour cela, Bob utilise un système de signature digitale basé sur un couple (clé privée, clé publique) et dans lequel seule la clé privée permet de chiffrer et la clé publique permet de déchiffrer. On parle alors de signer plutôt que de chiffrer, et de signature plutôt que de chiffrement. Bob procède alors de la façon suivante:
il envoie sa clé publique à Alice;
il crée un résumé, appelé condensé, des données de la clé symétrique qu'il veut transmettre à Alice. Il est alors possible de comparer le résumé et la clé pour voir s'ils correspondent bien l'un à l'autre;
il signe ce condensé en utilisant sa propre clé privée;
il transmet à Alice l'ensemble composé de la clé symétrique et de la signature, après l'avoir comme précédemment chiffré grâce à la clé publique transmise par Alice.
8.
Expliquer pourquoi Alice est la seule à pouvoir accéder à la clé symétrique et peut avoir la certitude que c'est bien Bob qui la lui a envoyée.
Corrigé
Corrigé proposé par AprenAI (non officiel)
5. Indiquer un protocole permettant à un navigateur et un serveur web de communiquer en chiffrant leurs données.
Réponse : HTTPS (ou TLS / SSL)
6. Expliquer le rôle qu'aura cette clé symétrique dans leur communication.
Réponse : Chiffrer et déchiffrer les données échangées entre Bob et Alice.
Les réponses des 2 questions restantes et l’explication pas à pas sont réservées aux membres Premium. Premium
Résous-le ici : correction automatique, indices et corrigé détaillé.